Cyberbezpieczeństwo – systemy dla hoteli
CYBERBEZPIECZEŃSTWO
Merizon wdraża kompleksowe rozwiązania z zakresu cyberbezpieczeństwa w oparciu o rzetelny audyt, bieżące kryteria i nowelizacje ustaw.
O czym warto pamiętać w hotelu?
- Nowelizacja Ustawy o Krajowym Systemie Cyberbezpieczeństwa (UKSC), wdrażająca NIS2 (Network and Information Security Directive 2), została podpisana przez Prezydenta w lutym 2026 roku. Oznacza to, że duże podmioty gospodarcze mają obecnie obowiązek samoidentyfikacji – muszą samodzielnie ocenić, czy spełniają kryteria i zgłosić się do właściwego rejestru
- PCI DSS 4.0 Compliance (Payment Card Industry Data Security Standard)
- CDE Network Segmentation: (CDE-cardholder data environment) Środowisko danych posiadaczy kart (CDE – np. terminale POS, serwer PMS) powinno być całkowicie odizolowane od sieci dla gości i ogólnej sieci biurowej.
- Network Isolation: Sieć dla gości powinna być odizolowana od sieci administracyjnej
- Vulnerability scanning: Hotel powinien przejść co 3 m-ce skany podatności sieci wewnętrznej oraz dbać o skany zewnętrzne (wykonywane przez certyfikowanego dostawcę ASV – Approved Scanning Vendor).
- Dane osobowe-RODO (rozporządzenie o ochronie danych osobowych) nakazuje hotelowi stosowanie "adekwatnych środków technicznych", aby dane nie wyciekły.
- Zgodnie z orzecznictwem Trybunału Sprawiedliwości UE, adresy IP mogą stanowić dane osobowe, jeśli Administrator dysponuje środkami prawnymi i technicznymi (np. bazą systemu rezerwacyjnego PMS), które pozwalają na jednoznaczną identyfikację osoby fizycznej korzystającej z danego adresu IP w określonym czasie.
- Security breach alerting/reporting- Wyciek danych musi być zgłoszony (przez hotel) do UODO do 72h; CSIRT NASK do 24h
- Logs Retention: Przechowywanie logów (szyfrowanych) do 12 m-cy. Prawo telekomunikacyjne nakłada obowiązek na operatorów do zbierania i przechowywania danych dotyczących korzystania z usług telekomunikacyjnych.
- Firewalls (Change Logs) – przechowywanie logów z informacjami kto i kiedy zmieniał reguły na firewallu.
- Patch Management: Regularne aktualizowanie oprogramowania routerów, switchy i systemów operacyjnych. Do 30 dni od ich wydania.
- Active monitoring & Alerting NOC (Network Operations Center), 24/7: Wykrywanie nietypowych zachowań w sieci, które mogą świadczyć o infekcji ransomware lub próbie wykradzenia bazy danych. NOC monitoruje firewalle i switche.
- Reporting: Raportowanie miesięczne (zablokowane ataki, próby włamań, próby połączeń z podejrzanymi adresami IP).
- Documentation: Przechowywanie dokumentacji w zabezpieczonej chmurze (MFA- Multi-Factor Authentication).
- Access Authentication: MFA (Multi-Factor Authentication – uwierzytelnianie wieloskładnikowe): Obowiązkowe dla każdego dostępu administracyjnego do sieci hotelowej (nie wystarczy samo hasło). Firma IT logująca się do firewalla z zewnątrz, musi używać MFA
- Unique Identification: Zabronione jest używanie kont grupowych (np. "serwis", "admin"). Każdy pracownik musi logować się na własne imienne konto, aby było wiadomo, kto wprowadził zmiany.
- Back-ups: Tworzenie regularnych kopii zapasowych (konfiguracji switchy, firewalls).
- Password management: Zmiana haseł dostępowych do sprzętu aktywnego.
- Maintenance: Serwis urządzeń
- Updating: Aktualizacja reguł na firewallu (min co 6 m-cy pod kątem ich zasadności i bezpieczeństwa)
- Troubleshooting- Reagowanie na incydenty zgodnie z SLA
- Minimum necessary: maksymalne ograniczenie dostępu np. do firewalli; nadawanie uprawnień „read only”
- Time synchronization: Wszystkie urządzenia (serwery, firewalle) muszą mieć zsynchronizowany czas (NTP), aby w razie włamania można było ustalić dokładną chronologię zdarzeń.
- Hardening: Urządzenia sieciowe nie mogą posiadać domyślnych haseł producenta (np. "admin/admin"). Każde urządzenie musi być skonfigurowane według bezpiecznych wzorców.
- Cybersecurity trainings
- Firewalls Redundancy -zalecane
Wybrane realizacje
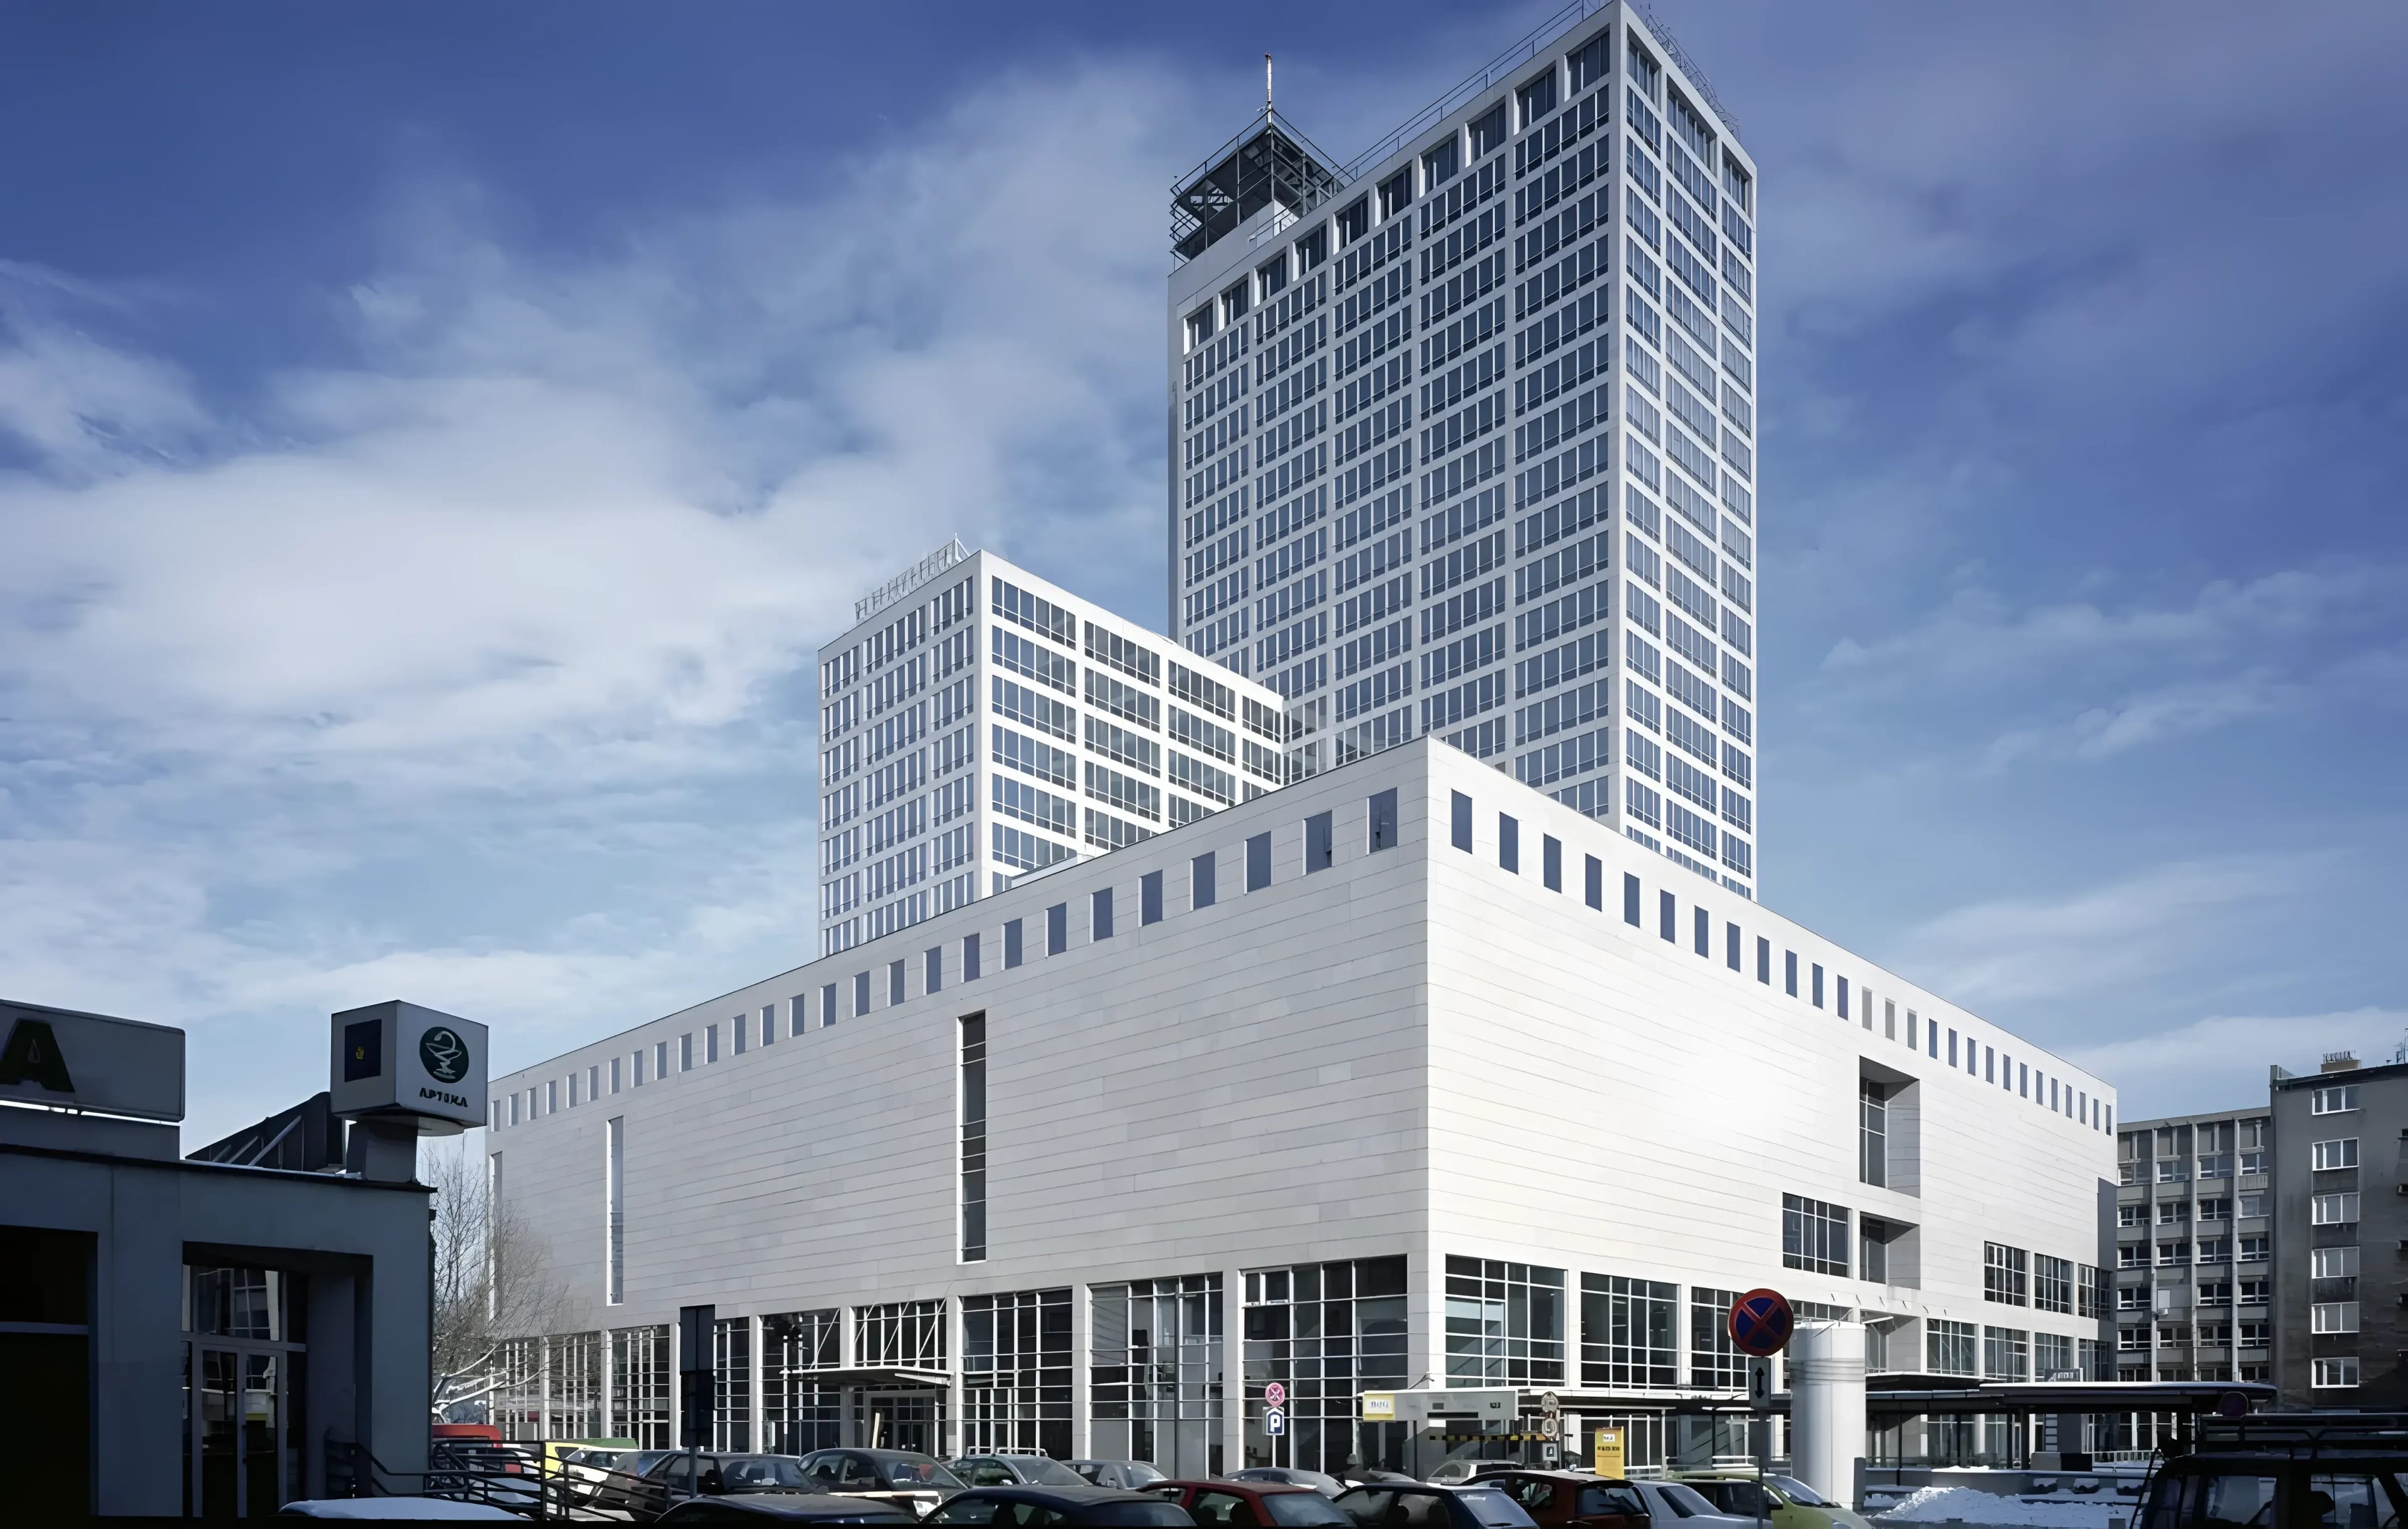
 Katowice
grudzień 2017Courtyard by Marriott KatowiceKatowice, Polska
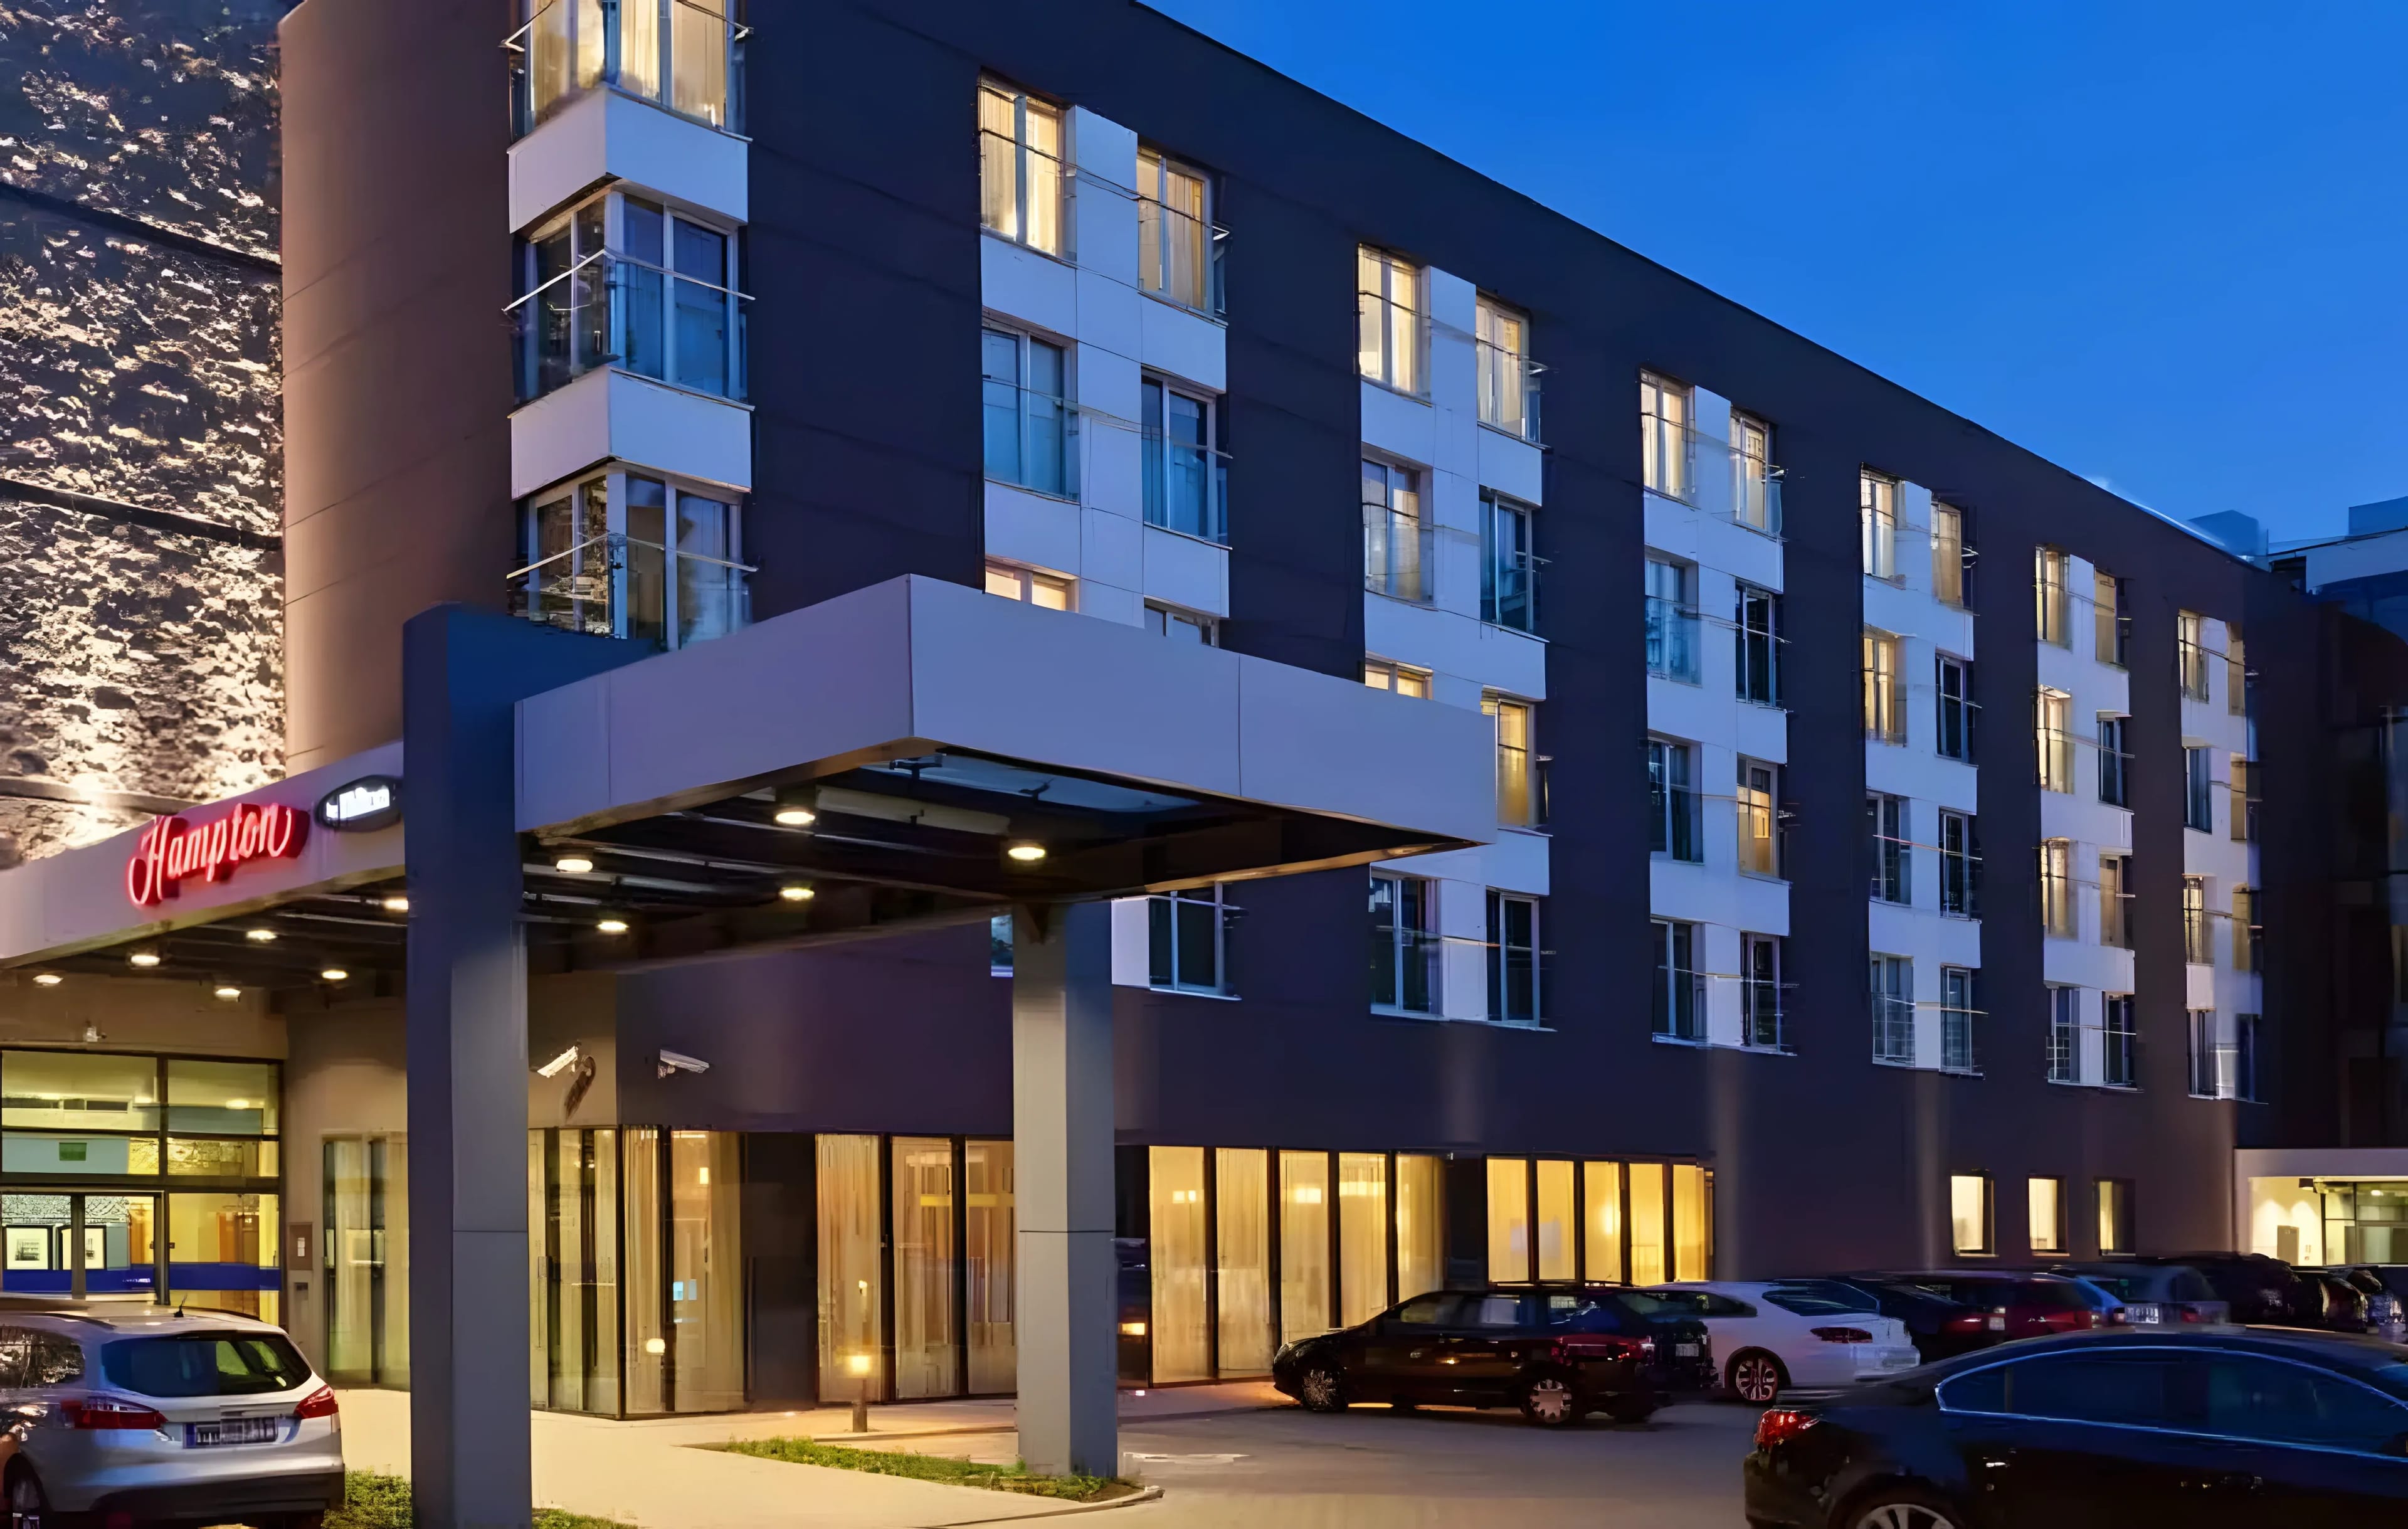
 Warszawa
grudzień 2017Hampton by Hilton Warszawa AirportWarszawa, Polska
 Warszawa
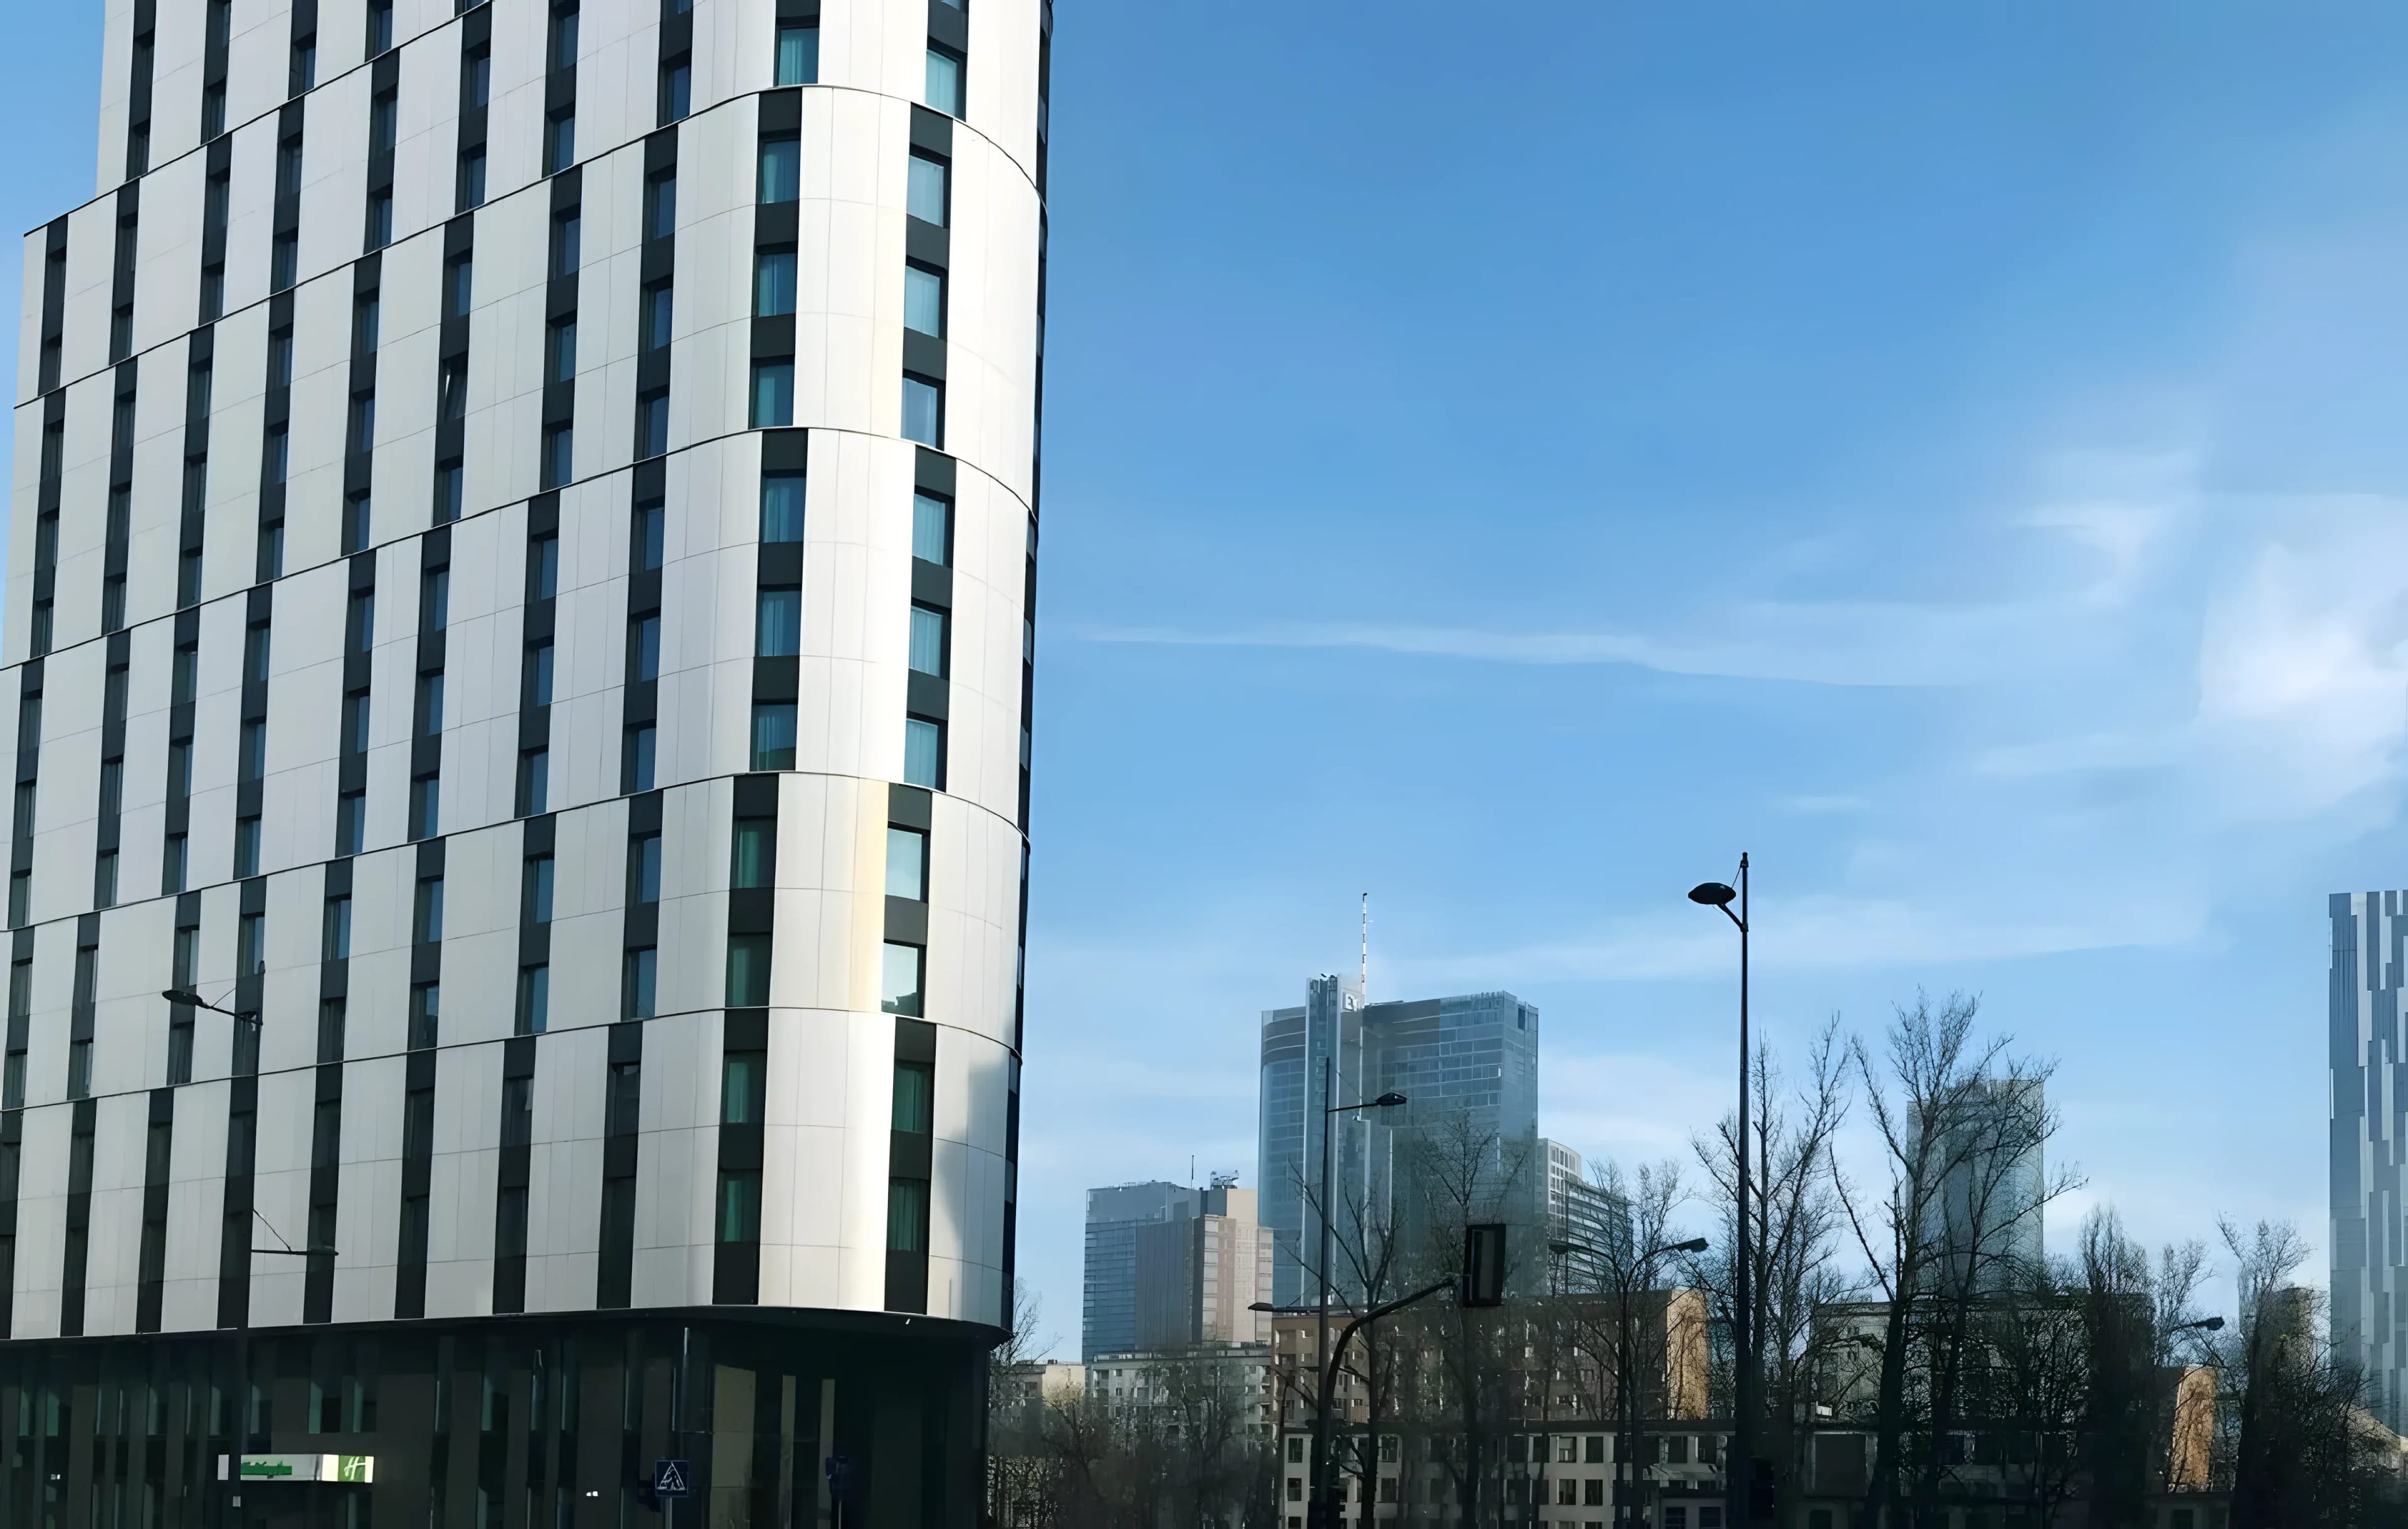
grudzień 2017Holiday Inn WarszawaWarszawa, Polska
Precyzyjne rozwiązania przygotowane w oparciu o realne potrzeby naszych Klientów. Skontaktuj się z nami. Sprawdź jak możemy Ci pomóc.